Laat een SaaS-platform bouwen dat schaalt naar duizenden klanten zonder dat uw kosten lineair meegroeien. Multi-tenant SaaS betekent dat één applicatie meerdere klanten (tenants) bedient vanuit dezelfde codebase en infrastructuur. Dit model is de basis van succesvolle SaaS-bedrijven zoals Salesforce, Slack en HubSpot. Alle tenants in dezelfde tabellen met tenant ID kolom. Elke tenant heeft eigen database schema binnen dezelfde database. Elke tenant heeft een volledig eigen database. Multi-tenant architectuur betekent dat één applicatie-instantie meerdere klanten (tenants) bedient, waarbij elke tenant zijn eigen afgeschermde data en configuratie heeft. We implementeren meerdere isolatielagen: database-level isolation (separate schemas of tenant ID's), applicatie-level access control, en netwerk-level segmentatie. Ja, multi-tenant SaaS ondersteunt white-labeling en tenant-specifieke configuratie. Multi-tenant architectuur schaalt horizontaal: dezelfde codebase en infrastructuur bedienen meer klanten zonder lineaire kostentoename. We implementeren subscription management met support voor flat-rate pricing, usage-based billing, tiered pricing en enterprise custom deals. Dit verschilt per situatie. Appfront bouwt maatwerk en is transparant over mogelijkheden en grenzen. Bespreek uw SaaS-idee met onze architecten.
Single-tenant vs. multi-tenant: twee hoofdmodellen
Dit is een cruciaal concept dat bepaalt hoe middelen worden gedeeld. Terwijl we de wereld van SaaS verkennen, is het belangrijk om te focussen op tenancy. Er zijn twee hoofdmodellen om te overwegen: single-tenant en multi-tenant. Een Single-Tenant SaaS (Software as a Service) Oplossing verwijst naar een cloud-gebaseerde softwarearchitectuur waarbij een toegewijde instantie van een applicatie wordt voorzien en onderhouden voor een enkele klant of organisatie. De klant heeft exclusief gebruik van de onderliggende infrastructuur, die servers, opslag en netwerkbronnen kan omvatten. De gegevens van de klant worden opgeslagen in een toegewijde database, waardoor vermenging van gegevens met andere klanten wordt voorkomen. Elke klant heeft zijn eigen instantie van de applicatie, die onafhankelijk draait van andere klanten. Single-tenant oplossingen bieden klanten volledige controle over de specificaties van de software. Omdat middelen niet worden gedeeld, worden single-tenant architecturen vaak beschouwd als veiliger, vooral voor organisaties met strenge beveiligings- en nalevingsvereisten. Ondanks de controle die ze bieden, kunnen de toegewijde aard van single-tenant oplossingen uitdagingen opleveren op het gebied van schaalbaarheid. Single-tenant SaaS-oplossingen worden vaak geassocieerd met hogere kosten.
In wezen bedient een Single-Tenant SaaS Oplossing organisaties die exclusiviteit, aanpassing en controle over hun softwareomgeving prioriteren. Hoewel ze controle bieden, brengen single-tenant oplossingen hun eigen set uitdagingen met zich mee. Upgrades of migraties, die doen denken aan complexiteiten op locatie, kunnen aanzienlijke middelen vereisen. Een Multi-Tenant SaaS (Software as a Service) Oplossing verwijst naar een cloud-gebaseerde softwarearchitectuur waarbij een enkele instantie van de softwaretoepassing meerdere klanten of huurders bedient. Multi-Tenant SaaS Oplossingen zijn geschikt voor bedrijven die kostenefficiëntie, schaalbaarheid en automatische updates prioriteren. Meerdere klanten delen dezelfde onderliggende infrastructuur, inclusief servers, opslag en netwerkbronnen. Ondanks het delen van dezelfde infrastructuur, worden de gegevens van elke klant gescheiden en veilig bewaard binnen geïsoleerde databases. Alle klanten gebruiken dezelfde instantie van de applicatiecode. Multi-tenant architecturen profiteren van schaalvoordelen, aangezien de kosten van infrastructuur, onderhoud en updates worden verdeeld onder meerdere gebruikers.
Hoewel aanpassingsopties beschikbaar zijn, zijn ze vaak beperkter in vergelijking met single-tenant oplossingen. Multi-tenant architecturen implementeren robuuste beveiligingsmaatregelen om gegevensisolatie te garanderen en de privacy van elke klant te beschermen. Cloud computing platforms zijn uitgebreide en geïntegreerde services die on-demand toegang bieden tot een verscheidenheid aan rekenresources via internet. Deze platforms bieden een breed scala aan services, waaronder rekenkracht, opslag, databases, netwerken, analyses, machine learning en meer. Cloud platforms bieden schaalbare en duurzame opslagoplossingen. Cloud databases bieden beheerde databasesoplossingen, waarbij taken zoals back-ups, updates en schaling worden afgehandeld. Cloud providers implementeren robuuste beveiligingsmaatregelen, waaronder identiteits- en toegangsbeheer, versleuteling en nalevingscertificeringen.
Isolatielagen en data-beveiliging
Bij het navigeren door de beslissing tussen multi-tenant en single-tenant systemen in de context van Product Information Management (PIM), vereist het selectieproces van een bekwaam PIM-provider een strategische benadering. Het is cruciaal om prioriteit te geven aan leveranciers die elementen zoals gegevensbeveiliging, operationele efficiëntie en schaalbaarheid benadrukken, vooral bij het aanpassen van dynamische capaciteitsbehoeften tijdens onverwachte pieken in de vraag naar productinformatie. Multi-tenancy is de bouwsteen van vrijwel elk SaaS-product. Bij multi-tenancy delen meerdere klanten (tenants) dezelfde applicatie-instantie en infrastructuur. Ze zien alleen hun eigen data, maar de code die die data verwerkt is identiek. De voordelen zijn aanzienlijk. Je beheert één codebase, rolt updates uit naar alle klanten tegelijk en deelt infrastructuurkosten. Hoe je data opslaat bepaalt je isolatieprofiel.
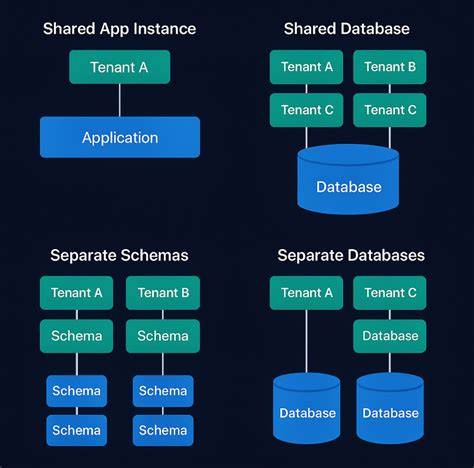
- Shared database, shared schema: alle tenants in dezelfde tabellen, gescheiden door een tenant_id kolom. Maximale efficiëntie, laagste kosten per tenant. Row-Level Security (RLS) in PostgreSQL is hiervoor de meest gebruikte techniek.
- Shared database, separate schema: elke tenant krijgt een eigen schema binnen dezelfde database. Beter isoleerbaar, iets hogere overhead per tenant.
- Separate database per tenant: maximale isolatie, eenvoudigste compliance-verhaal. Veel hogere kosten en beheeroverhoofd.
Data-isolatie is één ding. Resource-isolatie is een andere uitdaging. Als één tenant een zware query draait, mag dat geen impact hebben op de responstijden van andere tenants. Rate limiting op API-niveau: begrens het aantal requests per tenant per tijdseenheid. Voor grotere tenants is het zinvol om dedicated resources aan te bieden als premium optie. In een multi-tenant systeem moet elke API-call weten welke tenant hij bedient en of de gebruiker rechten heeft op de gevraagde resource. Gangbare aanpak: JWT-tokens met een tenant_id claim. Elke request bevat een token dat de tenant en de gebruikersrol identificeert. Valkuil: autorisatielogica die verspreid is door de codebase in plaats van gecentraliseerd. Dat leidt vroeg of laat tot een lek.
Monitoring is essentieel: in een multi-tenant architectuur moet je per tenant monitoren. Je wilt weten welke tenants het meeste database-verkeer genereren, de langste queries hebben en de meeste API-calls doen. Shared schema, één database, verticaal schalen. Read replica's, connection pooling, per-tenant monitoring. Dedicated infrastructure-tier aanbieden.
Beveiliging, compliance en risico’s
De grootste beveiligingsrisico's in multi-tenant applicaties zijn niet spectaculair. Penetratietests voor multi-tenant applicaties testen specifiek op cross-tenant data leakage. Multi-tenant architectuur in combinatie met hosting buiten de EU brengt AVG-risico's. Je verwerkt data van meerdere klanten die elk hun eigen klanten hebben. Die gelaagdheid maakt datasoevereiniteit complex. Het bouwen van een multi-tenant app kan uitdagend zijn, met veel aspecten om rekening mee te houden. Dit artikel verzamelt al onze vorige blogposts over het begrijpen van multi-tenant en organisatiepraktijken.
Softwaremulti-tenancy is een softwarearchitectuur waarin een enkele instantie van software draait op een server en meerdere tenants bedient. Een van de belangrijkste denkwijzen van multi-tenancy is "gedeeld". In de bredere definitie van multi-tenancy, betekent een multi-tenant applicatie niet dat elk onderdeel in een oplossing gedeeld is. Het betekent eerder dat in ieder geval sommige onderdelen van een oplossing hergebruikt worden over meerdere tenants. Multi-tenant apps vinden vaak hun plek in business-to-business (B2B) oplossingen zoals productiviteitstools, samenwerkingssoftware en andere software-as-a-service (SaaS) producten.
In deze context vertegenwoordigt elke "tenant" meestal een zakelijke klant, die meerdere gebruikers (zijn werknemers) kan hebben. B2B applicaties gaan verder dan SaaS producten en omvatten vaak het gebruik van multi-tenant apps. Bijvoorbeeld, overweeg een ritdelingsbedrijf dat zowel B2C als B2B apps aanbiedt. De B2B apps bedienen meerdere zakelijke klanten, en door een multi-tenant architectuur te gebruiken, kan het beheer van hun werknemers en middelen worden vergemakkelijkt.
Architectuurkeuzes en implementatiepatronen
Het kiezen tussen gedeelde vs. geïsoleerde infrastructuren is geen simpele afweging. Een combinatie van implementaties met één tenant en meerdere tenants kan vaak de beste balans bieden. Implementeer meerdere exemplaren van uw oplossing geografisch en wijs elke tenant toe aan een specifieke implementatie. Voordelen: Omdat u nog steeds een deel van uw infrastructuur deelt, kunt u enkele van de kostenvoordelen krijgen van het gebruik van gedeelde implementaties met meerdere tenants. Mogelijk moet u gegevens voor sharding beheren en rekening houden met de effecten die afzonderlijke tenants op het algehele systeem kunnen hebben.
Horizontaal gepartitioneerde implementaties kunnen helpen bij het beperken van het zogenaamde "noisy neighbor" probleem. Als u aangeeft dat specifieke onderdelen de meeste belasting van uw systeem veroorzaken, kunt u afzonderlijke onderdelen voor elke tenant implementeren. Uw databases kunnen bijvoorbeeld de meeste belasting van uw systeem absorberen omdat de querybelasting hoog is. Ongeacht het isolatiemodel dat u kiest, moet u uw oplossing testen om te controleren of de gegevens van de ene tenant niet per ongeluk naar een andere worden gelekt en dat de resultaten van lawaaierige buren acceptabel zijn.
In het kort: multi-tenant architectuur draait om balans tussen kosten, schaalbaarheid, beveiliging en operationele complexiteit. De hybride benadering-gedeelde en geïsoleerde delen gecombineerd-is in de praktijk vaak het meest haalbare. De belangrijkste concepten: tenant isolatie, identiteiten en access control, en een duidelijke verantwoordelijkheid-verdeling tussen hosting-provider en applicatie-ontwikkelaar.
Netwerk- en infrastructuurisolatie
Netwerksegmentatie is de basis. Of u nu op gedeelde cloud of dedicated hardware draait, uw databaselaag mag nooit direct bereikbaar zijn vanaf het publieke internet. Gebruik privénetwerken om backend services te isoleren van uw publiek toegankelijke laag. PlusClouds Networking and Load Balancers ondersteunt vijf netwerktypen: publiek, privé, VPN, beheer, en DMZ, allemaal beheerd vanuit een enkele controlepaneel. Stateful firewalls handhaven de regel dat alleen verwacht verkeer tussen segmenten stroomt. Dit betekent expliciete toestaanregels voor specifieke poorten en bronadressen, waarbij al het andere standaard wordt geweigerd. Beoordeel firewallregels elk kwartaal. Web Application Firewalls (WAF) beschermen uw applicatielaag tegen injectieaanvallen, cross-site scripting, en de OWASP Top 10. Een WAF is geen vervanging voor veilige code, maar het biedt een betekenisvolle laag van verdediging in de diepte, vooral tegen geautomatiseerde scanning en commodity-exploits. PlusClouds Cloud Security omvat een stateful firewall en WAF met OWASP Top 10 dekking, altijd-aan 1 Tbps DDoS mitigatie, en compliance certificeringen inclusief ISO 27001, SOC 2, en GDPR.
DDoS mitigatie is specifiek belangrijk voor bare metal omdat een dedicated server een vaste uplinkcapaciteit heeft. Een hybride benadering is vaak het juiste antwoord: draai weblaag, CI/CD-pijplijnen en analytische workloads op cloud VM's; verplaats databaseclusters, sleutelbeheersystemen en betalingsverwerking naar bare metal. Het verplaatsen van een productie-workload van een cloud VM naar bare metal is geen lift-and-shift; het vereist zorgvuldige planning en uitvoering. Stap-voor-stap migratie omvat inventarisatie, provisioning, replicatie, testpt, failover en decomissionering van oude systemen. Fysieke isolatie elimineert één risicocategorie, maar niet alle aanvalsvectoren; netwerk- en applicatieniveau beveiliging blijven essentieel.
Compliance en governance
GDPR vereist niet expliciet bare metal, maar de vereisten voor passende technische maatregelen, dataminimalisatie, en inbreukmelding creëren echte aansprakelijkheid wanneer gedeelde infrastructuur betrokken is bij een incident. SOC 2 Type II auditors vragen naar tenantisolatiecontroles, en de antwoorden zijn van belang. NIS2 en DORA vergroten de aandacht voor ICT-risicobeheer en incidentrapportage bij Europese aanbieders. Vertrouwen op een enkele hyperscaler voor kritieke infrastructuur creëert concentratierisico dat regels en auditors kritisch evalueren.
Toepassingsvoorbeelden en praktijken
Toepassingen in de praktijk zijn onder andere SaaS-platforms, cloudapplicaties en documentmanagementsystemen die multi-tenant opereren. Voorbeelden zijn Microsoft 365 en Google Workspace, die laten zien hoe multi-tenancy schaalbaar en kostenefficiënt kan zijn voor veel organisaties. In AI-context biedt multi-tenant architectuur aanzienlijke voordelen voor schaalbaarheid en operationele efficiëntie.
Veel organisaties kiezen uiteindelijk voor een combinatie van cloud-VM’s voor elastische workloads en bare metal voor kritieke componenten zoals betalingsverwerking en databases. Voorbeelden van leveranciers met bare-metal opties zijn PlusClouds met X7000 en Leo CN-series, die fysieke isolatie bieden zonder eigen datacenter te bouwen.
Praktische stappen voor implementatie
- Inventarisatie en afhankelijkheidsmapping: documenteer alle services, IP-adressen, DNS-namen, poortnummers en configuraties voordat u iets aanpast.
- Voorzie bare metal doel en beveiliging: zet dedicated hardware op, installeer OS, configureer netwerken en voer basisbeveiliging uit.
- Repliceer data: configureer streaming replicatie voor databases zoals PostgreSQL of MySQL/MariaDB.
- Test met productieachtig verkeer: verifieer queryprestaties, verbindingenbeheer en foutpercentages.
- DNS- of load balancer-schakeling: stuur verkeer naar bare metal, houd cloud-VMs als fallback.
- Decomissioneer de bron: planmatige verwijdering van oude infrastructuur na geslaagde migratie.
Ongeacht het isolatiemodel blijft het essentieel om te testen op data-lekken en performance, en om een passende verdeling van resources te waarborgen zodat geen enkele tenant de prestaties van anderen negatief beïnvloedt.
tags: #multitenant #netwerk #isolatie